როგორ დავგეგმოთ VLAN უსაფრთხო და მართვადი ქსელისთვის
ერთი და იგივე ქსელში თანამშრომლების კომპიუტერის, სტუმრის Wi-Fi-ის, IP ტელეფონიის, კამერებისა და სერვერების გაერთიანება ადმინისტრირებას ართულებს და უსაფრთხოების რისკს ზრდის. სწორედ ამიტომ, კითხვა – როგორ დავგეგმოთ VLAN – მხოლოდ switch-ზე რამდენიმე პორტის დაყოფას არ ნიშნავს. სწორი VLAN არქიტექტურა უნდა ემყარებოდეს ბიზნესფუნქციებს, უსაფრთხოების პოლიტიკას, ფიზიკურ ტოპოლოგიასა და იმ მოწყობილობებს, რომლებსაც ქსელი უახლოეს წლებში მოემსახურება.
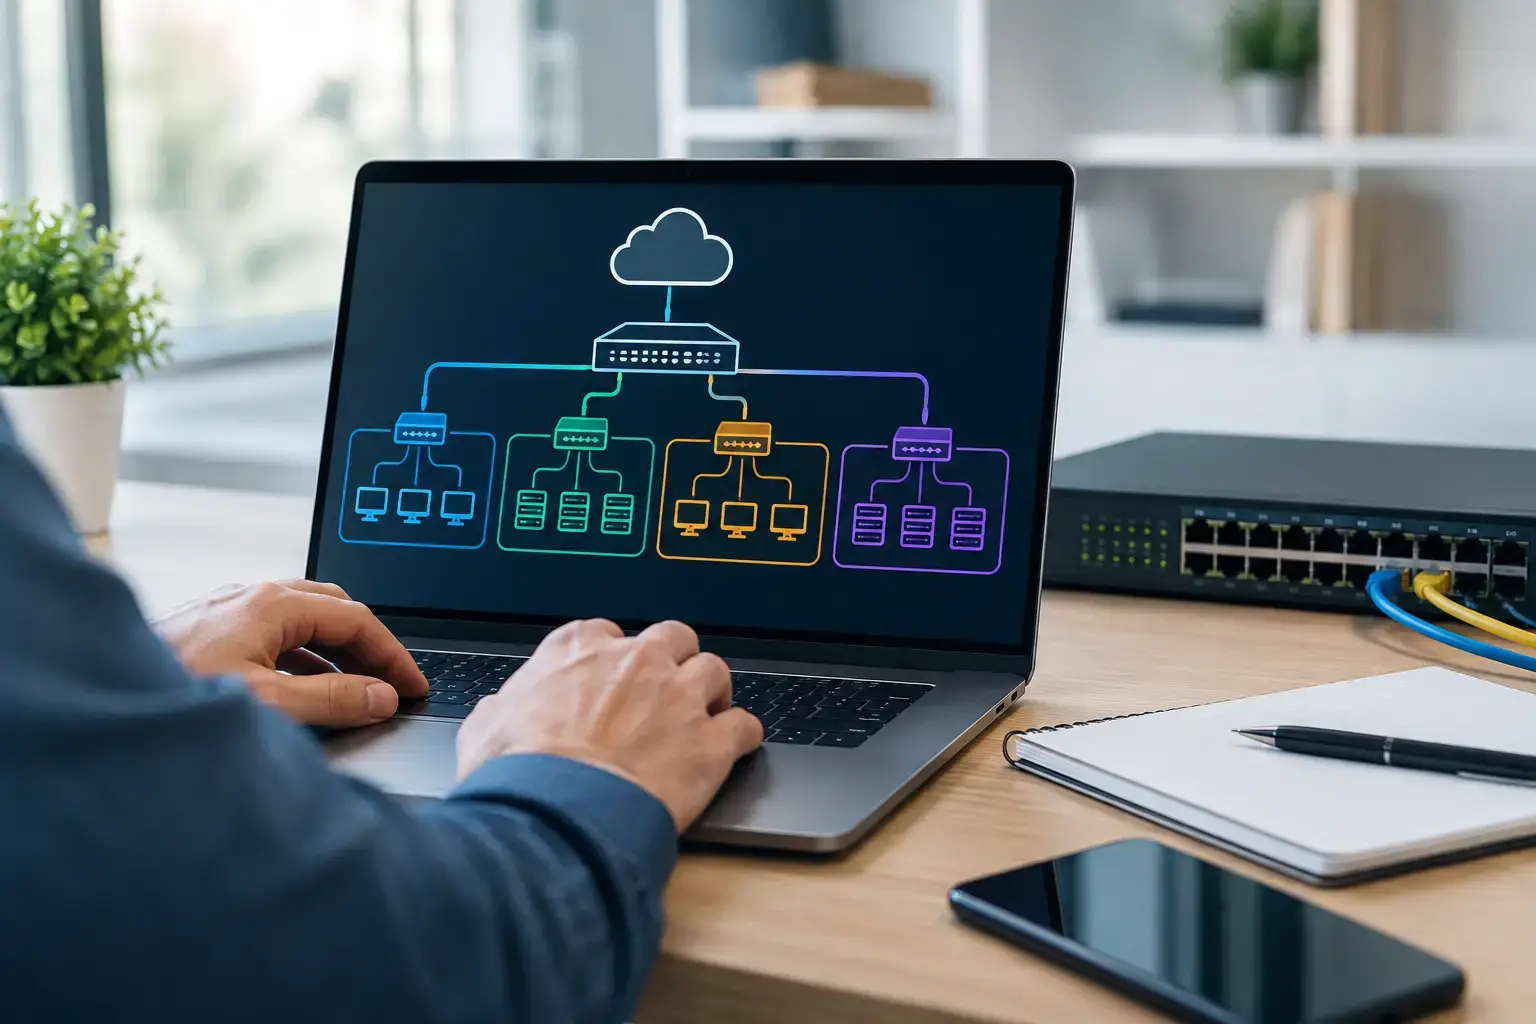
VLAN ლოგიკურად ყოფს ერთ ფიზიკურ switching ინფრასტრუქტურას დამოუკიდებელ broadcast დომენებად. შედეგად, სხვადასხვა განყოფილება ან სერვისი შეიძლება ერთსა და იმავე switch-ებზე მუშაობდეს, მაგრამ მათი ტრაფიკი იზოლირებული დარჩეს. ეს ამცირებს ზედმეტ broadcast ტრაფიკს, ამარტივებს წვდომის კონტროლს და ქსელის გაფართოებას უფრო პროგნოზირებადს ხდის.
დაიწყეთ არა VLAN ნომრებით, არამედ მოთხოვნებით
ყველაზე გავრცელებული შეცდომაა VLAN-ების შექმნა მანამდე, სანამ ზუსტად არის განსაზღვრული, ვინ, რა მოწყობილობით და რომელ რესურსთან უნდა ჰქონდეს წვდომა. ჯერ ჩამოწერეთ ქსელში არსებული მომხმარებლები, სისტემები და სერვისები: ადმინისტრაცია, ფინანსები, გაყიდვები, დეველოპერები, სტუმრები, IP ტელეფონები, ვიდეომეთვალყურეობა, პრინტერები, სერვერები, ქსელის მართვის მოწყობილობები და IoT.
ყველა ამ კატეგორიას ცალკე VLAN ყოველთვის არ სჭირდება. მაგალითად, მცირე ოფისში ადმინისტრაცია და გაყიდვები შეიძლება ერთ მომხმარებლის VLAN-ში დარჩეს, თუ მათ იდენტური წვდომის პოლიტიკა აქვთ. თუმცა სტუმრის Wi-Fi, კამერები, VoIP და ქსელის მართვა ჩვეულებრივ დამოუკიდებელ სეგმენტებს მოითხოვს, რადგან მათი რისკი და ტრაფიკის ხასიათი განსხვავდება.
მოთხოვნების შეგროვებისას სასარგებლოა სამ კითხვაზე პასუხი: რომელი მოწყობილობები უნდა ხედავდნენ ერთმანეთს, რომელი სისტემები უნდა იყოს იზოლირებული და რომელი კავშირი გადის ინტერნეტში ან ფილიალებს შორის. ამ პასუხებით მიიღებთ VLAN სტრუქტურას, რომელიც რეალურ ოპერაციულ საჭიროებებს შეესაბამება და არა შემთხვევით დანომრილ პორტებს.
VLAN-ების ლოგიკური სტრუქტურა და სახელები
VLAN ID ტექნიკური იდენტიფიკატორია, მაგრამ ადმინისტრირებისთვის სახელიც თანაბრად მნიშვნელოვანია. ცხრილში ან ქსელის დოკუმენტაციაში ყველა VLAN-ს უნდა ჰქონდეს გასაგები დასახელება, დანიშნულება, subnet, gateway, DHCP დიაპაზონი და პასუხისმგებელი პირი.
პრაქტიკული სქემა შეიძლება მოიცავდეს VLAN 10-ს თანამშრომლებისთვის, VLAN 20-ს VoIP-ისთვის, VLAN 30-ს კამერებისთვის, VLAN 40-ს სტუმრის Wi-Fi-ისთვის, VLAN 50-ს სერვერებისთვის და VLAN 99-ს ქსელის მართვისთვის. ეს მხოლოდ მაგალითია და არა უნივერსალური სტანდარტი. მთავარია, ნუმერაცია იყოს თანმიმდევრული და დარჩეს თავისუფალი დიაპაზონი მომავალი სეგმენტებისთვის.
არ გამოიყენოთ VLAN 1 როგორც სამუშაო მომხმარებლის ან მართვის ქსელი. ბევრ switch-ზე ეს ნაგულისხმევი VLAN-ია და მისი დატოვება მხოლოდ საწყისი პარამეტრებით ზრდის კონფიგურაციული შეცდომის რისკს. ასევე კარგი პრაქტიკაა არარსებული ან გამოუყენებელი პორტების ცალკე, შეზღუდულ VLAN-ში გადატანა და მათი ადმინისტრაციულად გათიშვა.
IP მისამართების გეგმა უნდა მიჰყვებოდეს სეგმენტაციას
თითოეული VLAN-ს, როგორც წესი, საკუთარი IP subnet სჭირდება. მცირე სეგმენტისთვის /24 ყოველთვის აუცილებელი არ არის. მაგალითად, 15 კამერისთვის, gateway-ისა და მცირე რეზერვის გათვალისწინებით, /27 შეიძლება საკმარისი იყოს. სამაგიეროდ, თანამშრომლების Wi-Fi-ს ან სტუმრის ქსელს შესაძლოა უფრო დიდი მისამართების აუზი დასჭირდეს.
მისამართების დაგეგმვისას გაითვალისწინეთ არა მხოლოდ დღევანდელი მოწყობილობების რაოდენობა, არამედ ზრდის რეალისტური რეზერვიც. ზედმეტად პატარა subnet-ის გაფართოება შემდგომში შეიძლება DHCP-ის, firewall-ის, VPN-ისა და სტატიკური მისამართების გადაკეთებას მოითხოვდეს. მეორე მხრივ, ყველა VLAN-ისთვის დიდი /24 ქსელის გამოყოფა მისამართების სივრცეს ფლანგავს და დოკუმენტაციას აურევს.
Gateway მისამართები და DHCP-ის გამონაკლისები ერთიანი წესით განსაზღვრეთ. მაგალითად, gateway ყოველთვის .1 იყოს, ინფრასტრუქტურის მოწყობილობები მიიღებდნენ დაბალ სტატიკურ დიაპაზონს, ხოლო DHCP კლიენტები – ცალკე აუზს. ასეთი წესი დიაგნოსტიკას აჩქარებს, განსაკუთრებით მაშინ, როცა რამდენიმე ლოკაცია ან ასობით მოწყობილობა გაქვთ.
როგორ დავგეგმოთ VLAN ფიზიკურ ინფრასტრუქტურასთან ერთად
VLAN დიზაინი switch-ების პორტების, uplink-ების და firewall-ის შესაძლებლობებისგან დამოუკიდებელი არ არის. Access პორტი ერთ VLAN-ს ემსახურება და გამოიყენება კომპიუტერის, პრინტერის, კამერის ან სხვა ბოლო მოწყობილობის დასაკავშირებლად. Trunk პორტი კი რამდენიმე VLAN-ის tagged ტრაფიკს ატარებს – როგორც წესი, switch-ებს, access point-ებს, router-ს, firewall-ს ან virtualization ჰოსტს შორის.
Trunk-ზე მხოლოდ საჭირო VLAN-ების დაშვება უკეთესი პრაქტიკაა, ვიდრე ყველა VLAN-ის ავტომატურად გატარება. ასე მცირდება შეცდომით გადატანილი ტრაფიკისა და არასასურველი წვდომის ალბათობა. Native VLAN-იც წინასწარ განსაზღვრეთ და დარწმუნდით, რომ ორივე მხარეს ერთნაირი კონფიგურაციაა. Native VLAN mismatch ხშირად იწვევს გაურკვეველ შეფერხებებს, რომელთა პოვნაც დროის ხარჯია.
თუ ერთ პორტზე IP ტელეფონი და კომპიუტერია დაკავშირებული, პორტს შეიძლება ჰქონდეს მონაცემთა VLAN და ცალკე voice VLAN. ეს მიდგომა ტელეფონიის ტრაფიკის იზოლაციასა და QoS პოლიტიკის გამოყენებას ამარტივებს. თუმცა მისი გამართვა უნდა შეესაბამებოდეს კონკრეტული ტელეფონის, switch-ისა და PBX სისტემის შესაძლებლობებს.
Layer 3 routing და firewall-ის როლი
VLAN-ებს შორის კომუნიკაცია Layer 3 მოწყობილობაზე ხდება: ეს შეიძლება იყოს firewall, router ან Layer 3 switch. არჩევანი დამოკიდებულია ტრაფიკის მოცულობაზე და უსაფრთხოების მოთხოვნაზე. თუ სერვერებთან, ინტერნეტთან და მომხმარებლის სეგმენტებს შორის დეტალური ფილტრაცია გჭირდებათ, firewall-ზე inter-VLAN routing ხშირად უკეთეს კონტროლს იძლევა. მაღალი შიდა ტრაფიკის გარემოში Layer 3 switch ამცირებს დატვირთვას და აჩქარებს ადგილობრივ routing-ს, მაგრამ უსაფრთხოების პოლიტიკა მაინც მკაფიოდ უნდა განისაზღვროს.
ნაგულისხმევი მიდგომა უნდა იყოს „აკრძალულია, თუ საჭიროება არ არის დასაბუთებული“. მაგალითად, სტუმრის VLAN-ს მხოლოდ ინტერნეტზე გასვლა შეიძლება ჰქონდეს და არა შიდა subnet-ებზე. კამერების VLAN-ს წვდომა უნდა ჰქონდეს მხოლოდ NVR-სა და ადმინისტრაციული მართვის სამუშაო სადგურებიდან. მომხმარებლის VLAN-ს კი სერვერებთან მხოლოდ იმ პორტებზე უნდა მიეცეს წვდომა, რომლებიც საქმიანი პროგრამებისთვის არის საჭირო.
ACL-ები და firewall წესები დასახელებითა და კომენტარებით მართეთ. წესი „Allow any-any“ გამართვას სწრაფად აგვარებს, მაგრამ სეგმენტაციის პრაქტიკულ ღირებულებას ანულირებს. თითოეული გამონაკლისი უნდა იყოს გასაგები: წყარო, დანიშნულება, სერვისი და ბიზნესსაფუძველი.
Wi-Fi, კამერები და მართვის ქსელი ცალკე განიხილეთ
თანამედროვე access point-ები ხშირად რამდენიმე SSID-სა და VLAN-ს ატარებენ. თანამშრომლის Wi-Fi შეიძლება თანამშრომელთა VLAN-ში ან ცალკე wireless VLAN-ში მოხვდეს, სტუმრის SSID კი აუცილებლად დამოუკიდებელ, იზოლირებულ სეგმენტში. თუ ერთ access point-ზე რამდენიმე VLAN გადის, switch პორტი trunk რეჟიმში უნდა იყოს სწორად გამართული.
კამერებისა და NVR-ის ქსელი ხშირად PoE switch-ებზეა დამოკიდებული. VLAN დაგეგმვასთან ერთად შეაფასეთ PoE ბიუჯეტი, uplink-ის გამტარუნარიანობა და ჩანაწერის ტრაფიკი. 4K კამერების დიდი რაოდენობა შეიძლება არა მხოლოდ მისამართების საკითხი, არამედ uplink-ის, storage-ისა და switch-ის წარმადობის პრობლემა გახდეს.
ქსელის მართვის VLAN-ში მოაქციეთ switch-ების, access point-ების, firewall-ების, UPS-ების და სხვა ადმინისტრირებადი მოწყობილობების მართვის IP მისამართები. ამ VLAN-ზე წვდომა მხოლოდ IT ადმინისტრატორების განსაზღვრული სამუშაო ადგილებიდან ან უსაფრთხო VPN-იდან უნდა იყოს დაშვებული. მართვის ინტერფეისის მომხმარებლის VLAN-ში დატოვება ზედმეტ რისკს ქმნის.
შესაბამისი switch-ის შერჩევა და დანერგვის პროცესი
VLAN გეგმა მხოლოდ მაშინ მუშაობს, თუ შერჩეული მოწყობილობები მას მხარს უჭერს. საჭიროა managed switch, რომელიც უზრუნველყოფს 802.1Q VLAN tagging-ს, trunk პორტებს, STP/RSTP-ს, PoE-ს საჭიროების შემთხვევაში, ACL ან შესაბამის უსაფრთხოების ფუნქციებს და საკმარის uplink პორტებს. Cisco, Juniper, HPE, Huawei და სხვა მწარმოებლების გადაწყვეტილებების შედარებისას ყურადღება მიაქციეთ არა მხოლოდ პორტების რაოდენობას, არამედ ლიცენზირებას, მართვის მოდელს, stacking შესაძლებლობასა და ტექნიკურ მხარდაჭერას.
დანერგვა ეტაპობრივად დაგეგმეთ. ჯერ მოამზადეთ VLAN და IP მისამართების ცხრილი, firewall წესები, switch პორტების რუკა და rollback გეგმა. შემდეგ კონფიგურაცია გამოცადეთ მცირე ჯგუფზე ან არაპროდუქციულ პორტებზე. მხოლოდ ამის შემდეგ გადაიყვანეთ მომხმარებლები, ტელეფონები და სხვა მოწყობილობები ახალ სეგმენტებში.
ტესტირებისას შეამოწმეთ DHCP, DNS, gateway, საჭირო სერვერებთან წვდომა, ინტერნეტი, სტუმრის იზოლაცია, კამერების ჩანაწერი და VoIP ზარები. ასევე დაადასტურეთ, რომ არასაჭირო VLAN-ებს შორის კავშირი რეალურად დაბლოკილია. კონფიგურაციის backup და განახლებული ქსელის დიაგრამა ისეთივე აუცილებელია, როგორც თავად switch-ის პარამეტრები.
კარგი VLAN გეგმა ქსელს უფრო მარტივს ხდის შესაძენად, გასაფართოებლად და სამართავად. სანამ ახალ switch-ს, firewall-ს ან access point-ს შეარჩევთ, დააფიქსირეთ თქვენი სეგმენტები და მათი კავშირები ქაღალდზე ან დოკუმენტში – ეს ნაბიჯი ხშირად თავიდან აგარიდებთ არასწორ შესყიდვასა და შემდგომ ძვირადღირებულ გადაკეთებას.